
OSI-Modell
Das OSI-Modell (Open Systems Interconnection Model) ist ein Referenzmodell der ISO. Es teilt die Kommunikation in einem Netzwerk in sieben Schichten auf. Jede Schicht hat eine feste Aufgabe und nutzt dafür die Dienste der Schicht darunter.
Der Vorteil: Protokolle und Geräte einer Schicht lassen sich austauschen, ohne die anderen Schichten zu ändern. Ein Webbrowser funktioniert über WLAN genauso wie über Glasfaser. Außerdem lässt sich jeder Fehler einer Schicht zuordnen.
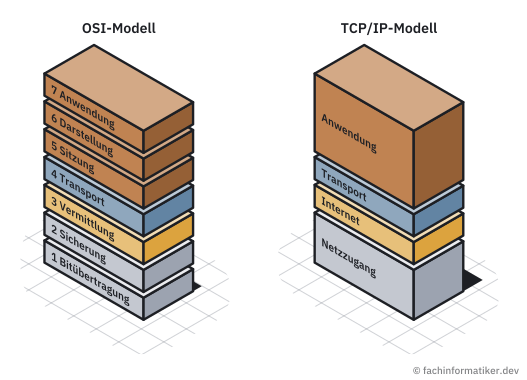
Die 7 Schichten
| Nr. | Schicht | Aufgabe | Protokolle und Beispiele |
|---|---|---|---|
| 7 | Anwendungsschicht (Application) | Netzwerkdienste für Anwendungen | HTTP, HTTPS, FTP, SMTP, DNS, DHCP |
| 6 | Darstellungsschicht (Presentation) | Datenformat, Zeichencodierung, Verschlüsselung, Komprimierung | TLS, ASCII, UTF-8, JPEG |
| 5 | Sitzungsschicht (Session) | Auf- und Abbau von Sitzungen zwischen Anwendungen | RPC, NetBIOS |
| 4 | Transportschicht (Transport) | Ende-zu-Ende-Verbindung zwischen Anwendungen über Ports, Aufteilen in Segmente | TCP, UDP |
| 3 | Vermittlungsschicht (Network) | Logische Adressierung mit IP-Adressen, Wegwahl zwischen Netzen (Routing) | IPv4, IPv6, ICMP |
| 2 | Sicherungsschicht (Data Link) | Übertragung im lokalen Netz über MAC-Adressen, Fehlererkennung mit Prüfsumme | Ethernet (IEEE 802.3), WLAN (IEEE 802.11) |
| 1 | Bitübertragungsschicht (Physical) | Übertragung der Bits als elektrische, optische oder Funksignale | Kupferkabel, Glasfaser, Funk, RJ45 |
Die Schichten 1 bis 4 heißen transportorientiert, sie bringen die Daten ans Ziel. Die Schichten 5 bis 7 heißen anwendungsorientiert, sie bereiten die Daten für die Anwendung auf.
Eselsbrücken:
- Von 7 nach 1: Alle Deutschen Studenten Trinken Verschiedene Sorten Bier (Anwendung, Darstellung, Sitzung, Transport, Vermittlung, Sicherung, Bitübertragung).
- Von 1 nach 7, englisch: Please Do Not Throw Sausage Pizza Away (Physical, Data Link, Network, Transport, Session, Presentation, Application).
Datenkapselung
Beim Senden reicht jede Schicht die Daten nach unten weiter und setzt ihre Steuerinformationen als Header davor. Die Sicherungsschicht hängt zusätzlich eine Prüfsumme als Trailer an, die FCS (Frame Check Sequence). Dieser Vorgang heißt Datenkapselung (Encapsulation). Der Empfänger arbeitet die Schichten von unten nach oben ab und entfernt jeden Header wieder (Entkapselung).
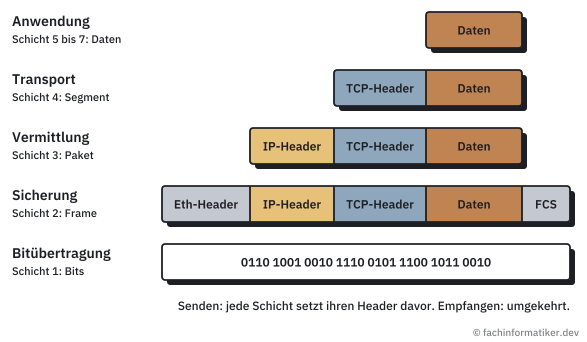
Die Dateneinheit einer Schicht heißt PDU (Protocol Data Unit). In der Prüfung wird oft gefragt, welche PDU und welche Adresse zu welcher Schicht gehört:
| Schicht | PDU | Adresse im Header |
|---|---|---|
| 4 Transport | Segment (TCP) bzw. Datagramm (UDP) | Portnummer, z. B. 443 |
| 3 Vermittlung | Paket | IP-Adresse, z. B. 192.168.1.10 |
| 2 Sicherung | Frame (Rahmen) | MAC-Adresse, z. B. 00:1A:2B:3C:4D:5E |
| 1 Bitübertragung | Bit | keine |
Geräte und ihre Schicht
Ein Netzwerkgerät arbeitet auf der höchsten Schicht, deren Informationen es auswertet.
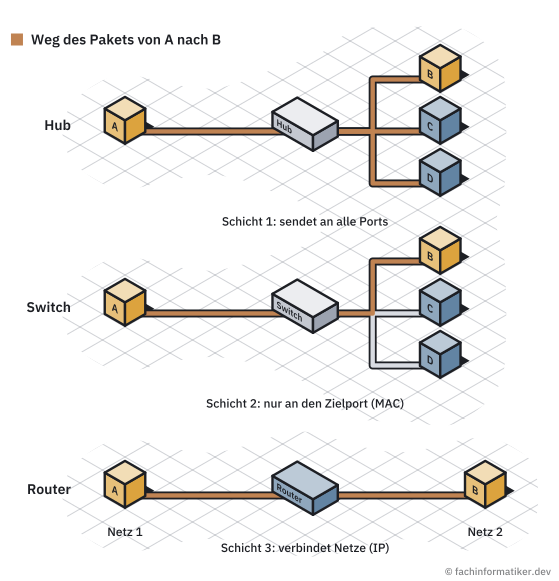
- Repeater, Hub (Schicht 1): Verstärken bzw. verteilen Signale, ohne Adressen auszuwerten. Ein Hub sendet alles an alle Ports.
- Switch, Bridge, Access Point (Schicht 2): Werten MAC-Adressen aus. Ein Switch lernt, an welchem Port welches Gerät hängt, und leitet Frames nur an den Zielport weiter.
- Router (Schicht 3): Verbindet unterschiedliche Netze und wählt den Weg anhand der IP-Adresse. Ein Layer-3-Switch kann zusätzlich routen.
- Firewall (Schicht 3 bis 7): Ein Paketfilter prüft IP-Adressen und Ports (Schicht 3 und 4). Eine Application-Layer-Firewall oder ein Proxy prüft auch Inhalte, etwa HTTP-Anfragen (Schicht 7).
OSI-Modell und TCP/IP-Modell
Das OSI-Modell ist ein Referenzmodell zum Einordnen und Erklären. Im Internet arbeitet das TCP/IP-Modell (auch DoD-Modell) mit vier Schichten, die mehrere OSI-Schichten zusammenfassen:
| TCP/IP-Schicht | OSI-Schichten | Protokolle |
|---|---|---|
| Anwendung | 5 bis 7 | HTTP, DNS, SMTP, FTP |
| Transport | 4 | TCP, UDP |
| Internet | 3 | IP, ICMP |
| Netzzugang | 1 und 2 | Ethernet, WLAN |
Fehlersuche entlang der Schichten
Das Modell gibt bei Netzwerkproblemen eine Reihenfolge vor. Beim Bottom-up-Vorgehen beginnt die Suche bei Schicht 1: Erst wenn eine Schicht in Ordnung ist, lohnt der Blick auf die nächste.
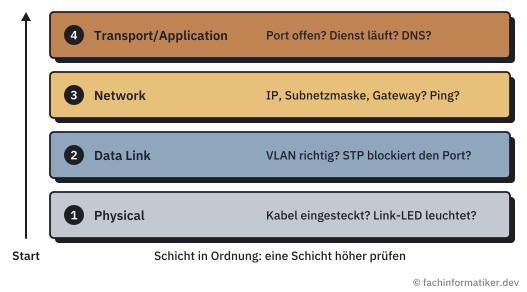
Werkzeuge je Schicht:
- Schicht 1 und 2: Link-LED an Netzwerkkarte und Switch, Kabeltester.
- Schicht 3:
ipconfig(Windows) bzw.ip a(Linux) zeigt IP-Adresse, Subnetzmaske und Gateway.pingprüft, ob ein Ziel erreichbar ist,tracertbzw.traceroutezeigt den Weg über die Router. - Schicht 4 bis 7:
nslookupprüft die Namensauflösung per DNS,netstatzeigt offene Ports und Verbindungen.
Beispiel: Ein PC erreicht 8.8.8.8 per ping, aber keine Webseite über ihren Namen. Die Schichten 1 bis 3 funktionieren also. Das Problem liegt bei der Namensauflösung per DNS, einem Dienst der Anwendungsschicht.